
Pongamos que Lucía (nombre y escena inventados) quiere salir de tu base de datos, así que copia la dirección que tu política de privacidad da para ejercer derechos y te pide que borres sus datos. El correo rebota. Prueba con otras dos direcciones de la empresa, manda un recordatorio por si acaso y espera, pero nadie contesta.
La respuesta corta: por lo que pasa dentro de un CRM, el Reglamento General de Protección de Datos (RGPD) permite multas de hasta 20 millones de euros o el 4 % del volumen de negocio anual global (art. 83.5). Lo que ha caído de verdad en los dos casos que verás más abajo fue 6.000 € y 180.000 €. Y la escena de Lucía no es tan inventada: es casi calcada a la del primero.
Aquí tienes qué práctica cae en qué artículo, cuánto puede costar según la ley, dos expedientes reales y un plan de 30 días para dejarlo en orden.
Esto no es asesoramiento legal. Es una guía informativa con el texto de la ley y dos resoluciones publicadas por la Agencia Española de Protección de Datos. Si tienes un expediente abierto o una duda sobre tu caso, quien decide es un abogado especializado en protección de datos.
Declaración de parte: la escribe Clientify, que vende un CRM. Por eso lo decimos claro desde el principio: ninguna herramienta cumple el RGPD por ti. Cumple tu empresa, con o sin CRM.
¿Cuánto puede multar la AEPD por lo que haces en el CRM?
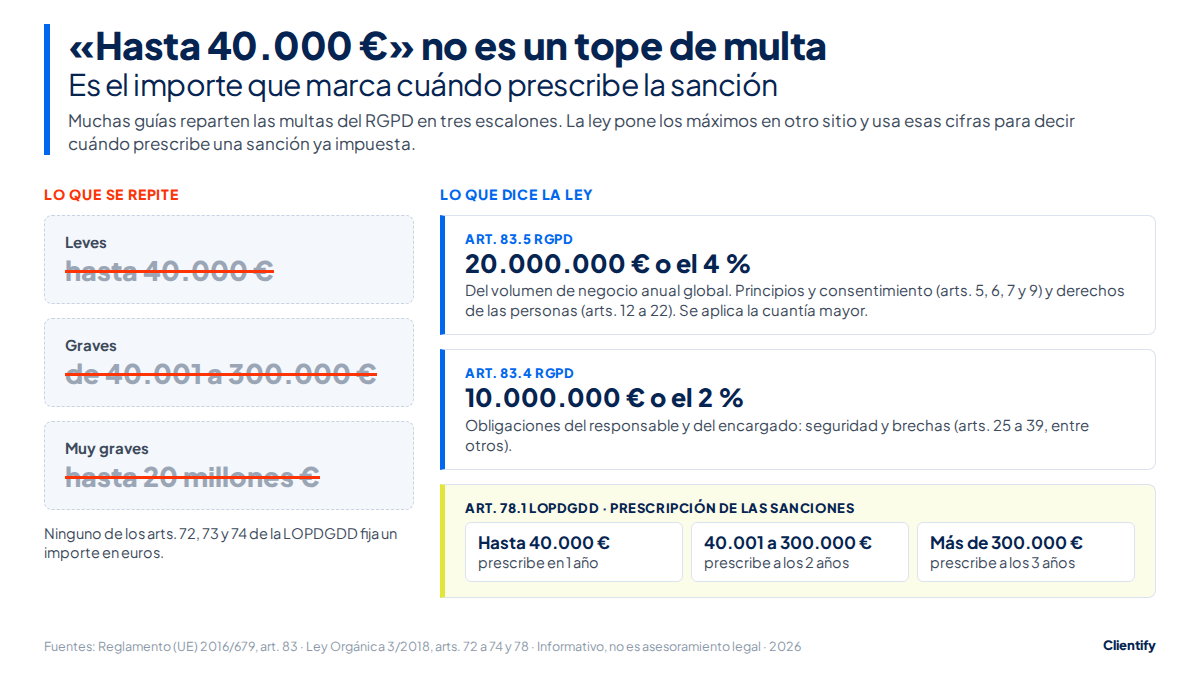
Hasta 20 millones de euros o el 4 % del volumen de negocio anual global si fallas en los principios, el consentimiento o los derechos de las personas (art. 83.5 del RGPD). Hasta 10 millones o el 2 % si fallas en obligaciones como la seguridad o la notificación de brechas (art. 83.4). Si eres una empresa, se aplica la mayor de las dos cuantías.
Ojo con lo que viene, porque lo vas a leer en muchas guías: «infracciones leves, hasta 40.000 €; graves, de 40.001 a 300.000 €; muy graves, hasta 20 millones». Esas cifras existen, pero no son topes de multa. Están en el art. 78.1 de la Ley Orgánica 3/2018 de Protección de Datos Personales y garantía de los derechos digitales (LOPDGDD) y dicen cuándo prescribe una sanción ya impuesta: en un año si es de hasta 40.000 €, a los dos años si va de 40.001 a 300.000 € y a los tres si pasa de 300.000 €.
Lo de leve, grave y muy grave también está en la LOPDGDD (arts. 72, 73 y 74) y sirve para saber cuándo prescribe la infracción. Ninguno de esos tres artículos fija un importe en euros.
Hay una tercera ley que se cuela en el CRM en cuanto mandas emails comerciales: la Ley 34/2002 de servicios de la sociedad de la información (LSSI). Enviar publicidad por email a quien no la pidió ni la autorizó está prohibido (art. 21), y aquí sí hay escalones en euros: hasta 30.000 € las infracciones leves y de 30.001 a 150.000 € las graves (art. 39.1). También las sanciona la AEPD (art. 43.1). Si la tentación es mover esa misma base por otro canal, lo tienes resuelto en qué puedes hacer legalmente con WhatsApp en frío.
¿Qué prácticas del CRM te ponen en el punto de mira?
Siete, y ninguna es exótica: importar sin base jurídica, no poder demostrar el consentimiento, guardar datos sin fecha de caducidad, no responder a quien pide ver o borrar sus datos, enviar comerciales sin permiso, dejar que cualquiera exporte la base y callarte una brecha. Todas pasan dentro de un CRM normal, un martes cualquiera.
| Práctica en el CRM | Qué infringe | Clasificación | Máximo legal | Cómo evitarlo |
|---|---|---|---|---|
| Importar una base de datos comprada o «heredada» | Tratar datos sin base jurídicaArt. 6.1 RGPD | Muy graveArt. 72.1.b LOPDGDD | 20.000.000 € o 4 %Art. 83.5.a RGPD | Antes de importar, apunta de dónde sale cada contacto y con qué base jurídica lo vas a tratar. Si no lo sabes, no lo importes. |
| No poder enseñar dónde dio alguien su consentimiento | El responsable debe «ser capaz de demostrar» el consentimientoArt. 7.1 RGPD | Muy graveArt. 72.1.c LOPDGDD | 20.000.000 € o 4 %Art. 83.5.a RGPD | Guarda el origen, el texto aceptado y la confirmación. El doble opt-in deja al contacto marcado como confirmado. |
| Guardar contactos para siempre «por si acaso» | Limitación del plazo de conservaciónArt. 5.1.e RGPD | Muy graveArt. 72.1.a LOPDGDD | 20.000.000 € o 4 %Art. 83.5.a RGPD | Fija un plazo por tipo de contacto y revisa una vez al año quién ya no tiene motivo para seguir en la base. |
| Dejar sin respuesta una solicitud de acceso o de supresión | Responder en un mes, prorrogable otros dos avisandoArts. 12.3, 15 y 17 RGPD | Leve si es puntual; muy grave si es reiterada o se obstaculizaArts. 74.c y 72.1.k LOPDGDD | 20.000.000 € o 4 %Art. 83.5.b RGPD | Un buzón que funcione, una persona responsable y un registro de cada solicitud con la fecha en que entró. |
| Enviar emails comerciales sin consentimiento o sin forma de darse de baja | Comunicaciones comerciales no solicitadasArt. 21 LSSI | Grave si es masivo o insistente; leve si noArts. 38.3.c y 38.4.d LSSI | 150.000 € (grave)Hasta 30.000 € si es leve. Art. 39.1 LSSI; sanciona la AEPD (art. 43.1) | Envía solo a quien lo pidió, o a clientes sobre productos parecidos a los que ya contrataron, y ofrece la baja, sencilla y gratuita, en cada envío. |
| Todo el equipo puede exportar la base entera a un Excel | Seguridad adecuada al riesgoArt. 32.1 RGPD | GraveArt. 73.f LOPDGDD | 10.000.000 € o 2 %Art. 83.4.a RGPD | Permisos por rol: quien no necesita exportar, no exporta. Quien se va de la empresa, pierde el acceso ese mismo día. |
| Una brecha que no se notifica a la AEPD | Notificar en 72 horas salvo que sea improbable un riesgoArt. 33.1 RGPD | GraveArt. 73.r LOPDGDD | 10.000.000 € o 2 %Art. 83.4.a RGPD | Decide hoy quién avisa y cómo. Con 72 horas de margen, el protocolo no se escribe durante la brecha. |
Dos cosas de la tabla que se suelen leer mal:
- La clasificación no es la multa. No atender una solicitud de derechos de forma puntual es leve para la LOPDGDD (art. 74.c), pero sigue tipificado en el art. 83.5.b del RGPD, el de los 20 millones. Lo que cambia es el plazo de prescripción, no el techo.
- El mes es para responder, no para empezar a buscar. El art. 12.3 del RGPD permite prorrogar otros dos meses, pero tienes que avisar dentro del primer mes y explicar por qué. Si tu buzón de derechos no lo lee nadie, ese mes se va solo.
¿Qué ha multado la AEPD de verdad?
Dos resoluciones publicadas lo cuentan mejor que cualquier escala: 6.000 € a una empresa que no contestó a una petición de supresión y 180.000 € a otra que no atendió un derecho de acceso ni cuando la propia Agencia se lo ordenó. Las dos van de lo mismo: alguien pidió algo sobre sus datos y la empresa no respondió.
| Procedimiento | Qué pasó | Qué infringió | Importe | Qué más le ordenó la AEPD |
|---|---|---|---|---|
| PS/00038/2025Monumental Forma Sport, S.L. | Una persona pidió la supresión de sus datos al correo que la propia política de privacidad indicaba para eso. El correo rebotaba. Lo intentó en otras dos direcciones de la empresa y envió un recordatorio. Nadie contestó. | Derecho de supresiónArt. 17 RGPD, tipificado en el art. 83.5.b | 6.000 € | Atender la supresión y habilitar una dirección de correo válida para recibir solicitudes de derechos, en el plazo de un mes. |
| PS/00495/2024Trive Credit Spain, S.L. | La AEPD ya le había ordenado atender un derecho de acceso. Pasó más de un año desde que venció el plazo, con dos requerimientos de la Agencia de por medio, sin que cumpliera. | No cumplir una resolución de la AEPDArt. 83.6 RGPD | 225.000 €Quedó en 180.000 € al pagar de forma voluntaria, con la reducción del 20 % del art. 85 de la LPAC | Comunicar a la Agencia las medidas adoptadas en diez días. |
En el primer caso, la persona escribió a la dirección que la política de privacidad daba para ejercer derechos, y rebotaba. Probó con otras dos direcciones de la empresa y mandó un recordatorio. La empresa no presentó alegaciones. Además de la multa, la AEPD le ordenó algo que cuesta leer en una resolución oficial: habilitar un correo que funcione para recibir solicitudes. En serio, está en la parte dispositiva.
En el segundo, la multa llega por no cumplir la orden de la AEPD de atender el acceso: pasó más de un año desde que venció el plazo, con dos requerimientos de la Agencia de por medio. La resolución tuvo en cuenta que había una sola persona afectada. Aun así, la cuenta salió en 225.000 €.
Para situar los dos casos, el balance de 2025 de la AEPD dice que la Agencia recibió 30.931 reclamaciones, un 64 % más que el año anterior, y que las sanciones impuestas sumaron 48.108.765 €. Solo los procedimientos sancionadores o de apercibimiento por brechas de datos, que pasaron de 30 a 77, acumularon 19.836.603 €, el 40 % del total.
¿Y si te llega un expediente?
Lo primero: llama a un abogado especializado en protección de datos antes de contestar nada. Lo segundo, para llegar a esa llamada sabiendo de qué te habla: la ley premia reconocer y pagar pronto.
El art. 85 de la Ley 39/2015 del Procedimiento Administrativo Común (LPAC) prevé reducciones de al menos el 20 % por reconocer la responsabilidad y por pagar de forma voluntaria antes de la resolución, y las dos se pueden sumar. Solo valen cuando la sanción es únicamente económica, tienen que venir indicadas en la notificación de inicio del procedimiento y exigen renunciar a cualquier recurso en vía administrativa contra la sanción.
En el segundo caso de la tabla, la empresa pagó «sin reconocimiento de responsabilidad», así que se le aplicó una sola reducción: de 225.000 € a 180.000 €. Si renuncias a recurrir y tenías argumentos, esos 45.000 € de descuento te pueden salir caros. Eso lo decide tu abogado, no un blog.
¿Cómo lo dejas en orden en 30 días?
Con cuatro semanas y una persona responsable con nombre y apellido. Primero va lo que te puede estallar mañana, una solicitud sin respuesta, y después lo que se acumula en silencio: consentimientos, plazos y permisos.
- Semana 1: el buzón de derechos. Manda un correo de prueba a la dirección de tu política de privacidad. Si rebota, ya sabes por dónde empezar. Nombra a quien lo lee y apunta cada solicitud con el día en que llegó, porque el mes del art. 12.3 del RGPD corre desde ahí.
- Semana 2: el origen de cada contacto. Filtra el CRM por fuente de alta. Lo que venga de una base comprada o de un Excel sin historia, apártalo de las campañas hasta saber con qué base jurídica lo tratas (art. 6.1 del RGPD).
- Semana 3: el consentimiento que puedes demostrar. Revisa los formularios que captan para marketing y activa la confirmación por email. Si nunca la has montado, aquí tienes cómo crear el email de doble opt-in paso a paso.
- Semana 4: permisos, plazos y brechas. Quita la exportación a quien no la necesita, fija un plazo de conservación por tipo de contacto y escribe en media página quién avisa a la AEPD si hay una brecha. El plazo de conservación no tiene un número en la ley: el art. 5.1.e del RGPD pide guardar los datos que identifican a alguien «durante no más tiempo del necesario para los fines del tratamiento», así que el número lo pones tú y lo tienes que poder justificar. Con las brechas sí hay reloj: sin dilación y, si es posible, en 72 horas desde que te enteras, salvo que sea improbable que suponga un riesgo para las personas; si notificas más tarde, tienes que explicar el retraso (art. 33.1 del RGPD).
¿Qué hace Clientify y qué te toca a ti?
Clientify te da piezas para cumplir, pero no cumple por ti. Lo que sigue sale de su centro de ayuda, no de un folleto.
Lo que hace la herramienta:
- Doble opt-in: cuando alguien se registra en un formulario, Clientify le envía un email automático de confirmación; al hacer clic, el contacto queda catalogado con el doble opt-in confirmado. Se activa en superformularios, landing pages y arañas, y puedes enviar campañas solo a quien lo tenga confirmado.
- Contactos de marketing separados: son los que puedes incluir en campañas, listas y flujos. En una automatización puede entrar cualquier contacto, pero los pasos de email o WhatsApp solo se ejecutan para los de marketing. Lo tienes explicado en cómo funcionan los contactos de marketing en el CRM.
El límite, con sus palabras: desactivar un contacto de marketing «no elimina el contacto ni lo oculta, simplemente deja de incluirlo en acciones de Marketing (como campañas, automatizaciones o segmentaciones)». Si Lucía pide la supresión del art. 17 del RGPD y no aplica ninguna excepción del art. 17.3, como una obligación legal de conservar, lo que toca es borrar sus datos. Y un detalle práctico del mismo artículo de ayuda: un contacto de marketing activo no puede eliminarse del todo de la papelera hasta que pasan 30 días desde su activación. Tenlo en cuenta si la solicitud llega justo después de activarlo.
Lo que sigue siendo tuyo:
- Decidir y documentar la base jurídica de cada tratamiento (art. 6.1 del RGPD).
- Llevar el registro de actividades de tratamiento (art. 30). No tenerlo es infracción grave para la LOPDGDD (art. 73.n).
- Firmar el contrato de encargo con cada proveedor que trate datos por ti, CRM incluido (art. 28.3). Sin él, también grave (art. 73.k).
- Contestar las solicitudes en plazo. El CRM guarda el dato; la respuesta la da una persona.
Preguntas frecuentes
¿Las multas leves del RGPD son de hasta 40.000 €?
No. Esa cifra está en el art. 78.1 de la LOPDGDD y dice cuándo prescribe una sanción ya impuesta: las de hasta 40.000 € prescriben en un año. El máximo de la multa lo fija el art. 83 del RGPD, que llega a 20 millones de euros o al 4 % del volumen de negocio.
¿Cuánto tiempo tengo para responder a una solicitud de supresión?
Un mes desde que la recibes, según el art. 12.3 del RGPD. Se puede prorrogar otros dos meses si hace falta por la complejidad o el número de solicitudes, pero tienes que avisar a la persona dentro del primer mes y explicarle el motivo. Callar sale caro: la AEPD multó con 6.000 € una supresión sin respuesta.
¿Desactivar un contacto en el CRM es lo mismo que suprimir sus datos?
No. En Clientify, desactivar un contacto de marketing «no elimina el contacto ni lo oculta», según su centro de ayuda: solo deja de incluirlo en campañas y automatizaciones. Si alguien pide la supresión del art. 17 del RGPD y no aplica ninguna excepción, como una obligación legal de conservar, toca borrar sus datos.
¿Se puede reducir una multa de la AEPD pagando antes?
Sí, cuando la sanción es solo económica. El art. 85 de la LPAC prevé reducciones de al menos el 20 % por reconocer la responsabilidad y por pagar de forma voluntaria, acumulables entre sí, a cambio de renunciar a recurrir en vía administrativa. En el PS/00495/2024, 225.000 € quedaron en 180.000 €.
¿Un CRM hace que cumplas el RGPD?
No. Un CRM te da herramientas, como el doble opt-in o separar a quién puedes escribir, pero la base jurídica, el registro de actividades del art. 30 y el contrato de encargo del art. 28 siguen siendo cosa de tu empresa. Lo dice Clientify, que vende un CRM: la herramienta no cumple por ti.
Siguiente paso
Hoy, antes de cerrar esta pestaña, manda un correo de prueba a la dirección de derechos de tu política de privacidad. Si rebota, ya tienes la semana 1 del plan y 30 días para el resto. Y si tu CRM actual no te deja separar a quién puedes escribir, puedes probar Clientify 7 días gratis y ver si el doble opt-in y los contactos de marketing encajan con tu forma de trabajar.
Ordena tu base de contactos antes de que alguien te pida borrarla
Doble opt-in en formularios y landing pages, y contactos de marketing separados de los de ventas. Puedes probar Clientify 7 días gratis y sin tarjeta.
Probar Clientify 7 días gratis